Domain koerperlotionen.de kaufen?
Wir ziehen mit dem Projekt
koerperlotionen.de um.
Sind Sie am Kauf der Domain
koerperlotionen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain koerperlotionen.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
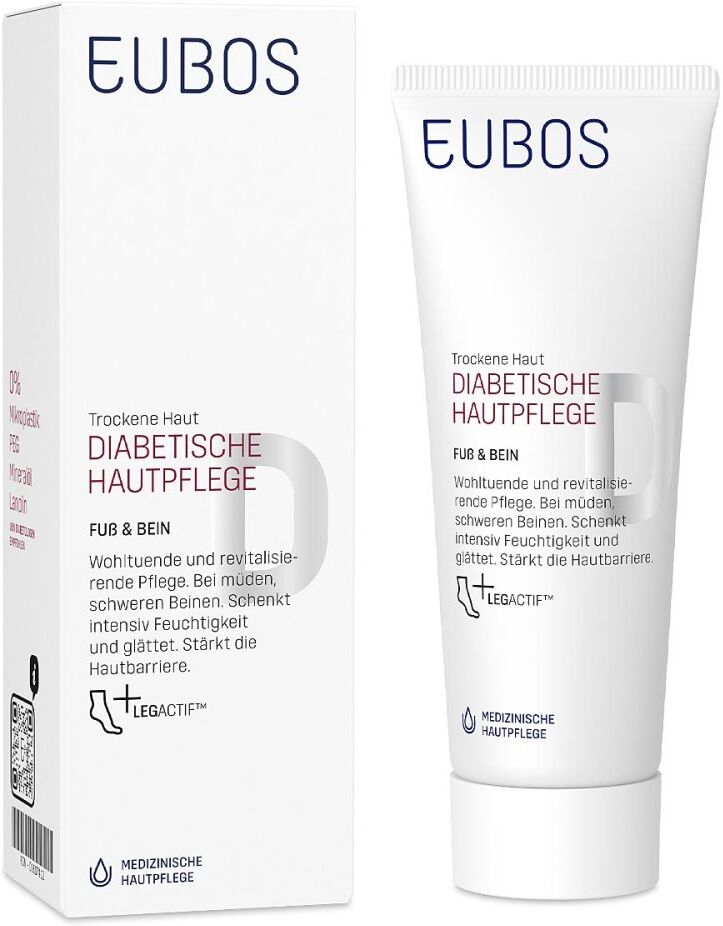
Eubos Diabetische Haut Pflege Fuß+Bein CremeAnwendungsgebiet von Eubos Diabetische Haut Pflege Fuß+Bein CremeEubos Diabetische Haut Pflege Fuß+Bein Creme ist ein medizinisches Pflegeprodukt speziell für die diabetische Haut, besitzt eine wohltuende Vitalisierung durch das 3-fach Pflanzenextrakt LEGACTIF. Durch den Algenextrakt Pheohydrane, Urea, Lactat und Glycerin stärkt es die natürliche Hautbarriere. Beruhigt die Haut durch Bisabolol, Allantoin und Panthenol. Für eine intensive und langanhaltende erhöhte Hautfeuchtigkeit. Geschmeidige, spürbar glattere Haut schon nach wenigen Tagen. Die komplette DIABETISCHE HAUT PFLEGE Serie ist für die wirkungsvolle Pflege diabetischer Haut geeignet, von Diabetologen empfohlen. 0% Mikroplastik, PEG, Mineralöl, Lanolin. O/W-Emulsion.Wirkstoffe / Inhaltsstoffe / ZutatenEubos Diabetische Haut Pflege Fuß+Bein Creme enthält: Aqua (Water) Glycerin Olea Europaea (Olive) Fruit Oil Urea Sodium Citrate Caprylyl Caprylate/Caprate Cetearyl Alcohol Butyrospermum Parkii (Shea) Butter Prunus Amygdalus Dulcis (Sweet Almond) Oil Pentaerythrityl Distearate Panthenol Neopentyl Glycol Diheptanoate Sodium Acrylates Copolymer Sodium Caproyl/Lauroyl Lactylate Arachidyl Alcohol Lactic Acid Cetearyl Glucoside Dimethicone Behenyl Alcohol Lecithin Arachidyl Glucoside Xanthan Gum Citric Acid Allantoin Sodium Benzoate Bisabolol Potassium Sorbate Ruscus Aculeatus Root Extract Solidago Virgaurea (Goldenrod) Extract Citrus Limon (Lemon) Peel Extract Hydrolyzed Algin Maris Aqua (Sea Water) Chlorella Vulgaris Extract Tocopherol Parfum (Fragrance)GegenanzeigenBei Überempfindlichkeit gegenüber einen der oben genannten Inhaltsstoffe sollte das Produkt nicht angewendet werden. DosierungAnwendungsempfehlung der Eubos Diabetische Haut Pflege Fuß+Bein Creme: Die Füße mit Eubos Diabetische Haut Pflege Fuß+Bein Creme großzügig eincremen.11,46 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Lenze, Ulla: Das WohlbefindenDas Wohlbefinden , Roman | Nominiert für den Deutschen Buchpreis 2024 , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20240817, Produktform: Leinen, Autoren: Lenze, Ulla, Seitenzahl/Blattzahl: 336, Keyword: Beelitz; Beelitzer Heilstätten; Berlin; Beziehungen; Deutscher Buchpreis 2024; Die Pfaueninsel; Feuilleton; Frauenroman; Generationenroman; Geschenk für Frauen; Geschichtliche Ereignisse; Identität; Karen Duve; Leben; Literatur; NS-Zeit; Narration; Nationalsozialismus; Neue Bücher 2024; Neuerscheinung 2024; Okkultismus; Schriftstellerin; Thomas Hettche; Vergangenheit; Weihnachtsgeschenk; Weihnachtsgeschenk Mama; Zauberberg; deutsche Literatur; deutschland geschichte; existenzgründung; existenzialismus; frauen beziehung; frauenbiografie; frauenbiografien; frauenromane; geschichtliche epochen; geschichtliche romane; historischer Roman; selbstfindung; selbstwert; starke Frauen, Fachschema: Deutsche Belletristik / Roman, Erzählung~Deutscher Buchpreis 2024 Longlist~Generationenromane - Familiensagas, Fachkategorie: Familienleben~Generationenromane, Familiensagas~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Erzählerisches Thema: Identität / Zugehörigkeit, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 138, Höhe: 32, Gewicht: 435, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaluza, Antonia J.: Führung und Wohlbefinden am ArbeitsplatzFührung und Wohlbefinden am Arbeitsplatz , Wie Führungskräfte ihre eigene Gesundheit und die von Mitarbeitenden stärken können , Karosserie-Kits > Karosserie & Exterieur Styling , Erscheinungsjahr: 20241130, Titel der Reihe: Managementpsychologie#5#, Autoren: Kaluza, Antonia J., Seitenzahl/Blattzahl: 186, Keyword: Arbeitsbezogene psychische Belastungen; Arbeitsengagement; Burnout; Fachbuch, wissenschaftliches; Führung; Gesund führen; Gesundheit; Gesundheitsförderung; HR; Human Resource Management; Personalmanagement; Stress am Arbeitsplatz; Wohlbefinden, Fachschema: Arbeitspsychologie~Psychologie / Arbeitspsychologie~Psychologie / Führung, Betrieb, Organisation~Psychologie / Wirtschaft, Arbeit, Werbung~Management / Personalmanagement~Personalmanagement~Personalpolitik~Personalwirtschaft, Fachkategorie: Arbeits-, Wirtschafts- und Organisationspsychologie, Warengruppe: HC/Psychologie/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 14, Gewicht: 1, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Kann Creme in die Haut einziehen?
Kann Creme in die Haut einziehen? Ja, Cremes können in die Haut eindringen, da sie speziell formuliert sind, um in die oberen Schichten der Haut einzudringen und Feuchtigkeit sowie Nährstoffe zu spenden. Die meisten Cremes enthalten Inhaltsstoffe wie Lipide und Emollienten, die die Hautbarriere durchdringen und Feuchtigkeit einschließen können. Die Geschwindigkeit, mit der eine Creme in die Haut einzieht, hängt von der Formulierung der Creme und der Beschaffenheit der Haut ab. Es ist wichtig, die Creme sanft in die Haut einzumassieren, um die Aufnahme zu fördern und optimale Ergebnisse zu erzielen. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie verwendet man Creme am besten zur Pflege der Haut?
Creme sollte nach der Reinigung auf die trockene Haut aufgetragen werden. Eine kleine Menge reicht aus, um die Haut zu pflegen. Sanft einmassieren, bis die Creme vollständig eingezogen ist. **


Wie benutzt man Creme am effektivsten zur Pflege der Haut?
Die Creme sollte auf gereinigter Haut aufgetragen werden, idealerweise nach dem Duschen oder Waschen des Gesichts. Massiere die Creme sanft in die Haut ein, um die Durchblutung zu fördern und die Aufnahme der Pflegestoffe zu verbessern. Verwende die Creme regelmäßig, um langfristige Ergebnisse zu erzielen. **
Wie kann man eine natürliche Creme zur Pflege trockener Haut herstellen?
Man kann eine natürliche Creme zur Pflege trockener Haut herstellen, indem man Sheabutter, Kokosöl und ätherische Öle wie Lavendel oder Kamille mischt. Die Zutaten werden geschmolzen und zu einer homogenen Masse verrührt. Die Creme kann dann in einem luftdichten Behälter aufbewahrt und täglich auf die trockene Haut aufgetragen werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
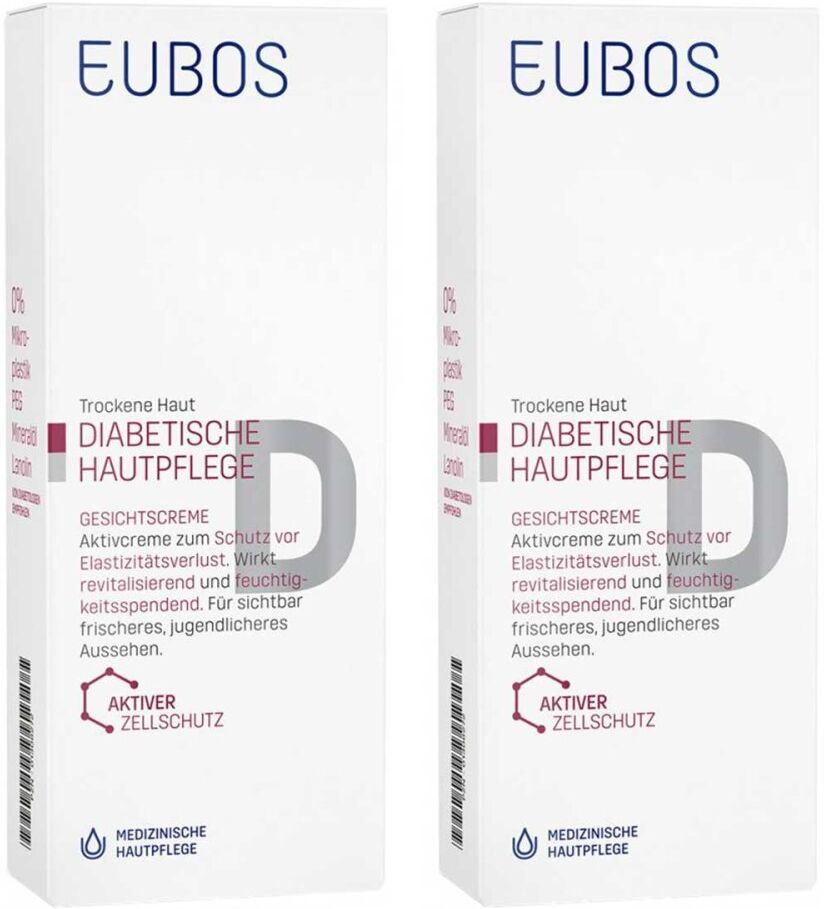
Eubos Diabetische Haut Pflege Gesicht CremeAnwendungsgebiet von Eubos Diabetische Haut Pflege Gesicht CremeEubos Diabetische Haut Pflege Gesicht Creme ist ein medizinisches Pflegeprodukt speziell für die diabetische Haut, mit aktivem Zell- und Protein-Schutz gegen frühzeitige Hautermüdung. Verleiht ein sichtbar frischeres, jugendlicheres Aussehen. Carnosin revitalisiert und beugt vorzeitiger Faltenbildung vor, Creatin fördert und stärkt die Zellfunktionen. RADICARE™ schützt vor freien Radikalen, Trimoist™ KMF sorgt für intensive Hautfeuchtigkeit. Die komplette DIABETISCHE HAUTPFLEGE Serie ist für die wirkungsvolle Pflege diabetischer Haut geeignet. Von Diabetologen empfohlen. 0% Mikroplastik, PEG, Mineralöl, Lanolin.Wirkungsweise von Eubos Diabetische Haut Pflege Gesicht CremeEubos Diabetische Haut Pflege Gesicht Creme ist eine Aktivcreme zum Schutz vor Elastizitätsverlust. Wirkt revitalisierend und feuchtigkeitsspendend. Für sichtbar frischeres, jugendlicheres Aussehen.Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe (INCI) von Eubos Diabetische Haut Pflege Gesicht Creme: Aqua (Water) Glycerin Carthamus Tinctorius (Safflower) Seed Oil Oenothera Biennis (Evening Primrose) Oil Neopentyl Glycol Diheptanoate Polyglyceryl-3 Methylglucose Distearate Panthenol Olea Europaea (Olive) Fruit Oil Butyrospermum Parkii (Shea) Butter Octyldodecanol Stearyl Alcohol Polymethylsilsesquioxane Glyceryl Stearate Sclerotium Gum Dimethicone Sodium Lactate Sodium PCA Creatine Xanthan Gum Citric Acid Chondrus Crispus Powder Sodium Benzoate Olus Oil (Vegetable Oil) p-Anisic Acid Caprylyl Glycol Tetrasodium Iminodisuccinate Carnosine Echium Plantagineum Seed Oil Sodium Stearoyl Lactylate Tocopheryl Acetate Arginine Cetyl Alcohol Helianthus Annuus (Sunflower) Seed Oil Unsaponifiables Rosmarinus Officinalis (Rosemary Leaf) Extract Helianthus Annuus (Sunflower) See33,19 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Eubos Diabetische Haut Pflege Fuß+Bein CremeAnwendungsgebiet von Eubos Diabetische Haut Pflege Fuß+Bein CremeEubos Diabetische Haut Pflege Fuß+Bein Creme ist ein medizinisches Pflegeprodukt speziell für die diabetische Haut, besitzt eine wohltuende Vitalisierung durch das 3-fach Pflanzenextrakt LEGACTIF. Durch den Algenextrakt Pheohydrane, Urea, Lactat und Glycerin stärkt es die natürliche Hautbarriere. Beruhigt die Haut durch Bisabolol, Allantoin und Panthenol. Für eine intensive und langanhaltende erhöhte Hautfeuchtigkeit. Geschmeidige, spürbar glattere Haut schon nach wenigen Tagen. Die komplette DIABETISCHE HAUT PFLEGE Serie ist für die wirkungsvolle Pflege diabetischer Haut geeignet, von Diabetologen empfohlen. 0% Mikroplastik, PEG, Mineralöl, Lanolin. O/W-Emulsion.Wirkstoffe / Inhaltsstoffe / ZutatenEubos Diabetische Haut Pflege Fuß+Bein Creme enthält: Aqua (Water) Glycerin Olea Europaea (Olive) Fruit Oil Urea Sodium Citrate Caprylyl Caprylate/Caprate Cetearyl Alcohol Butyrospermum Parkii (Shea) Butter Prunus Amygdalus Dulcis (Sweet Almond) Oil Pentaerythrityl Distearate Panthenol Neopentyl Glycol Diheptanoate Sodium Acrylates Copolymer Sodium Caproyl/Lauroyl Lactylate Arachidyl Alcohol Lactic Acid Cetearyl Glucoside Dimethicone Behenyl Alcohol Lecithin Arachidyl Glucoside Xanthan Gum Citric Acid Allantoin Sodium Benzoate Bisabolol Potassium Sorbate Ruscus Aculeatus Root Extract Solidago Virgaurea (Goldenrod) Extract Citrus Limon (Lemon) Peel Extract Hydrolyzed Algin Maris Aqua (Sea Water) Chlorella Vulgaris Extract Tocopherol Parfum (Fragrance)GegenanzeigenBei Überempfindlichkeit gegenüber einen der oben genannten Inhaltsstoffe sollte das Produkt nicht angewendet werden. DosierungAnwendungsempfehlung der Eubos Diabetische Haut Pflege Fuß+Bein Creme: Die Füße mit Eubos Diabetische Haut Pflege Fuß+Bein Creme großzügig eincremen.11,46 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Lenze, Ulla: Das WohlbefindenDas Wohlbefinden , Roman | Nominiert für den Deutschen Buchpreis 2024 , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20240817, Produktform: Leinen, Autoren: Lenze, Ulla, Seitenzahl/Blattzahl: 336, Keyword: Beelitz; Beelitzer Heilstätten; Berlin; Beziehungen; Deutscher Buchpreis 2024; Die Pfaueninsel; Feuilleton; Frauenroman; Generationenroman; Geschenk für Frauen; Geschichtliche Ereignisse; Identität; Karen Duve; Leben; Literatur; NS-Zeit; Narration; Nationalsozialismus; Neue Bücher 2024; Neuerscheinung 2024; Okkultismus; Schriftstellerin; Thomas Hettche; Vergangenheit; Weihnachtsgeschenk; Weihnachtsgeschenk Mama; Zauberberg; deutsche Literatur; deutschland geschichte; existenzgründung; existenzialismus; frauen beziehung; frauenbiografie; frauenbiografien; frauenromane; geschichtliche epochen; geschichtliche romane; historischer Roman; selbstfindung; selbstwert; starke Frauen, Fachschema: Deutsche Belletristik / Roman, Erzählung~Deutscher Buchpreis 2024 Longlist~Generationenromane - Familiensagas, Fachkategorie: Familienleben~Generationenromane, Familiensagas~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Erzählerisches Thema: Identität / Zugehörigkeit, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 138, Höhe: 32, Gewicht: 435, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Kann Creme in die Haut einziehen?
Kann Creme in die Haut einziehen? Ja, Cremes können in die Haut eindringen, da sie speziell formuliert sind, um in die oberen Schichten der Haut einzudringen und Feuchtigkeit sowie Nährstoffe zu spenden. Die meisten Cremes enthalten Inhaltsstoffe wie Lipide und Emollienten, die die Hautbarriere durchdringen und Feuchtigkeit einschließen können. Die Geschwindigkeit, mit der eine Creme in die Haut einzieht, hängt von der Formulierung der Creme und der Beschaffenheit der Haut ab. Es ist wichtig, die Creme sanft in die Haut einzumassieren, um die Aufnahme zu fördern und optimale Ergebnisse zu erzielen. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
Ähnliche Suchbegriffe für Botnet
-
Kaluza, Antonia J.: Führung und Wohlbefinden am ArbeitsplatzFührung und Wohlbefinden am Arbeitsplatz , Wie Führungskräfte ihre eigene Gesundheit und die von Mitarbeitenden stärken können , Karosserie-Kits > Karosserie & Exterieur Styling , Erscheinungsjahr: 20241130, Titel der Reihe: Managementpsychologie#5#, Autoren: Kaluza, Antonia J., Seitenzahl/Blattzahl: 186, Keyword: Arbeitsbezogene psychische Belastungen; Arbeitsengagement; Burnout; Fachbuch, wissenschaftliches; Führung; Gesund führen; Gesundheit; Gesundheitsförderung; HR; Human Resource Management; Personalmanagement; Stress am Arbeitsplatz; Wohlbefinden, Fachschema: Arbeitspsychologie~Psychologie / Arbeitspsychologie~Psychologie / Führung, Betrieb, Organisation~Psychologie / Wirtschaft, Arbeit, Werbung~Management / Personalmanagement~Personalmanagement~Personalpolitik~Personalwirtschaft, Fachkategorie: Arbeits-, Wirtschafts- und Organisationspsychologie, Warengruppe: HC/Psychologie/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 14, Gewicht: 1, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie verwendet man Creme am besten zur Pflege der Haut?
Creme sollte nach der Reinigung auf die trockene Haut aufgetragen werden. Eine kleine Menge reicht aus, um die Haut zu pflegen. Sanft einmassieren, bis die Creme vollständig eingezogen ist. **
-
Wie benutzt man Creme am effektivsten zur Pflege der Haut?
Die Creme sollte auf gereinigter Haut aufgetragen werden, idealerweise nach dem Duschen oder Waschen des Gesichts. Massiere die Creme sanft in die Haut ein, um die Durchblutung zu fördern und die Aufnahme der Pflegestoffe zu verbessern. Verwende die Creme regelmäßig, um langfristige Ergebnisse zu erzielen. **
-
Wie kann man eine natürliche Creme zur Pflege trockener Haut herstellen?
Man kann eine natürliche Creme zur Pflege trockener Haut herstellen, indem man Sheabutter, Kokosöl und ätherische Öle wie Lavendel oder Kamille mischt. Die Zutaten werden geschmolzen und zu einer homogenen Masse verrührt. Die Creme kann dann in einem luftdichten Behälter aufbewahrt und täglich auf die trockene Haut aufgetragen werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.